
Set-Top Box (STB) OEM/ODM: ขับเคลื่อนความได้เปรียบทางการแข่งขันด้วยโซลูชันเฟิร์มแวร์แบบกำหนดเอง
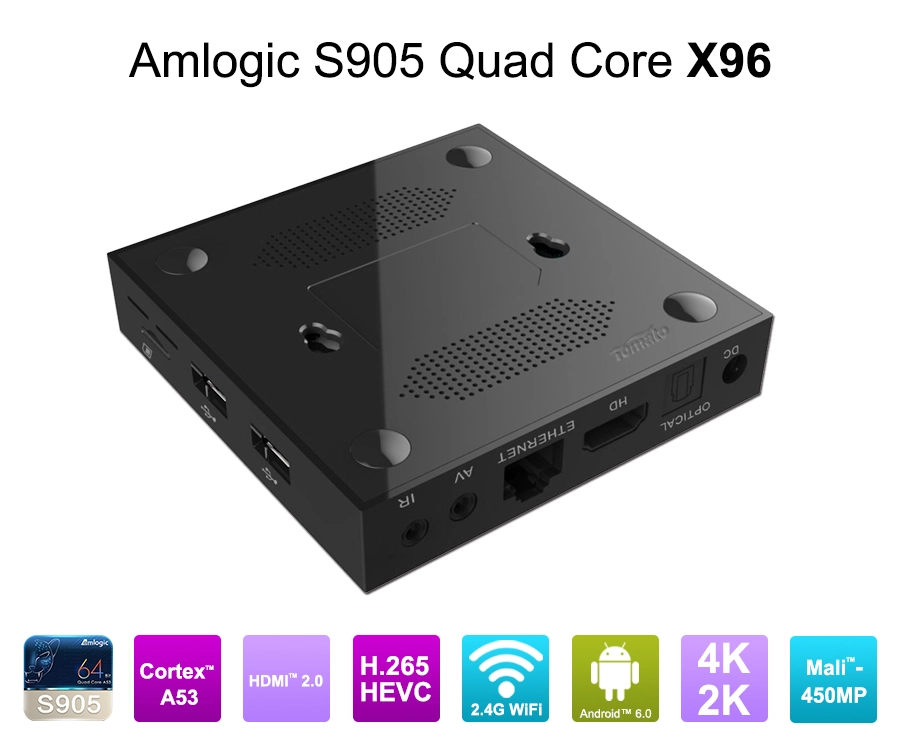
การเปลี่ยนไปใช้ตัวแปลงสัญญาณวิดีโอ AV1 และการกระจาย AV-over-IP ที่มีปริมาณงานสูงได้เผยให้เห็นข้อบกพร่องทางโครงสร้างที่มีจำหน่ายทั่วไป กล่องรับสัญญาณ (STB) การใช้งาน: ฮาร์ดแวร์ระดับผู้บริโภคและระบบปฏิบัติการ Android ในสต็อกไม่สามารถรักษาความน่าเชื่อถือขององค์กรได้ อุปกรณ์สตรีมมิงแบบมาตรฐานสำหรับร้านค้าปลีกประสบปัญหาการควบคุมปริมาณความร้อนภายใต้ปริมาณงาน 4K/8K อย่างต่อเนื่อง กระบวนการพื้นหลังที่มากเกินไปซึ่งทำให้ RAM ของระบบลดลง และเครื่องเรียกใช้งานสต็อกที่เปิดเผยเวกเตอร์ด้านความปลอดภัยในสภาพแวดล้อมเชิงพาณิชย์
สำหรับผู้ให้บริการ IPTV ผู้ให้บริการโทรคมนาคม และผู้วางระบบเชิงพาณิชย์ ความสามารถในการทำกำไรที่ยั่งยืนขึ้นอยู่กับความแม่นยำของฮาร์ดแวร์และการควบคุมเฟิร์มแวร์ ประสิทธิภาพการดำเนินงานที่แท้จริงเกิดขึ้นได้ในระดับ Bare Metal โดยที่การเลือกซิลิคอน การปรับเปลี่ยนเค้าโครง PCBA และการเพิ่มประสิทธิภาพเคอร์เนลระดับต่ำมาบรรจบกันเพื่อสร้างสถาปัตยกรรมฮาร์ดแวร์เฉพาะ
1. รากฐานทางสถาปัตยกรรม: การเลือก SoC และวิศวกรรม PCBA แบบกำหนดเอง
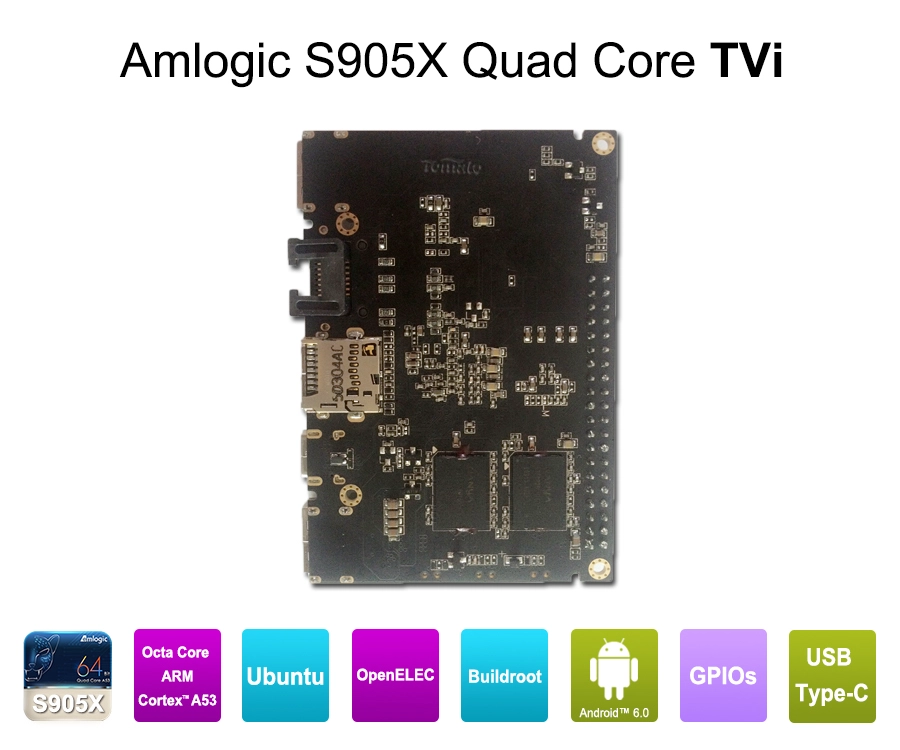
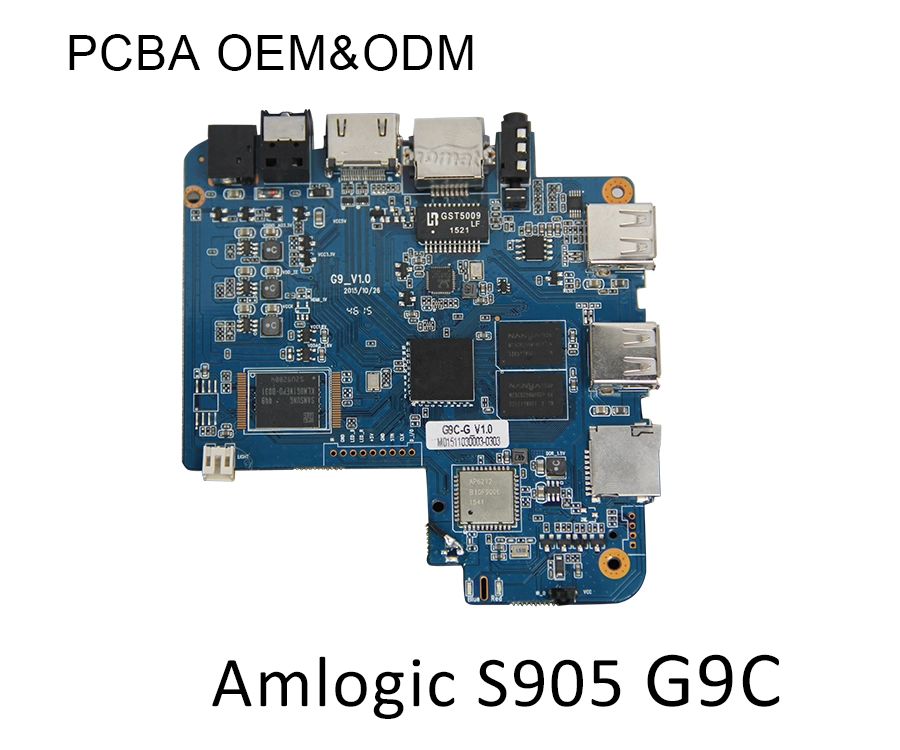
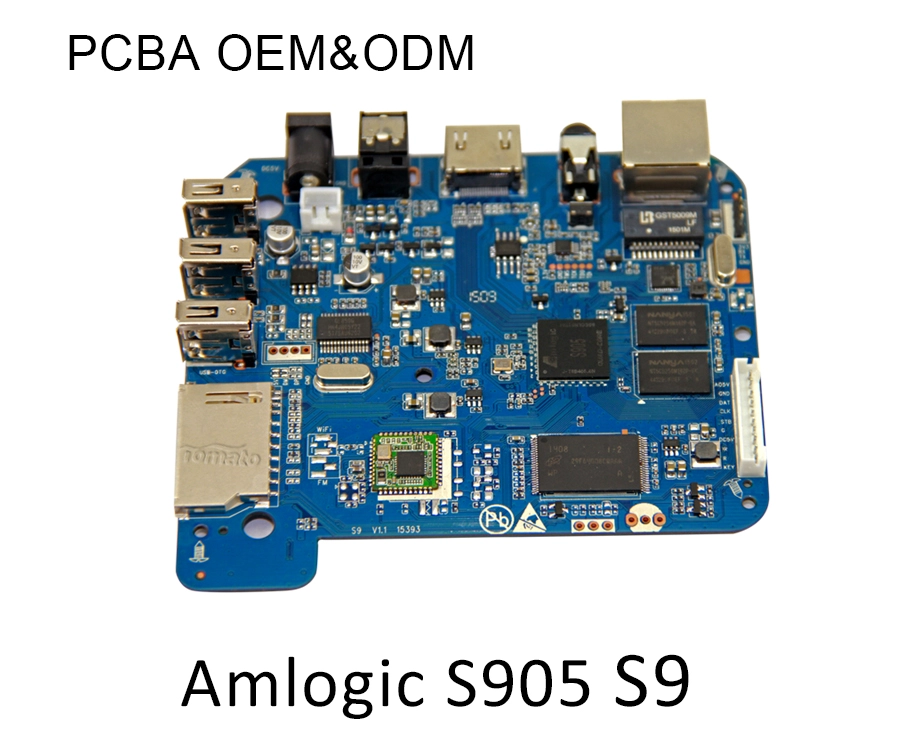
STB ระดับองค์กรเริ่มต้นด้วยการเลือกซิลิคอนที่สอดคล้องกับประสิทธิภาพของตัวแปลงสัญญาณเป้าหมายและพลังการออกแบบเชิงความร้อน (TDP) การใช้งาน OTT มาตรฐานมักจะล้มเหลวภายใต้การประมวลผลที่ยั่งยืน เนื่องจากการออกแบบ PCBA ทั่วไปอาศัยแผ่นทำความเย็นแบบพาสซีฟที่จะอิ่มตัวภายในไม่กี่ชั่วโมงของการเล่นต่อเนื่อง
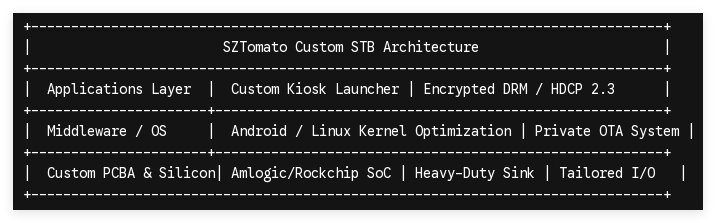
โมดูลการเพิ่มประสิทธิภาพและการประมวลผลซิลิคอน
ฮาร์ดแวร์ STB แบบกำหนดเองทางวิศวกรรมจำเป็นต้องมีสถาปัตยกรรม System-on-Chip (SoC) เฉพาะที่ตรงกับปริมาณงานในการดำเนินการ:
-
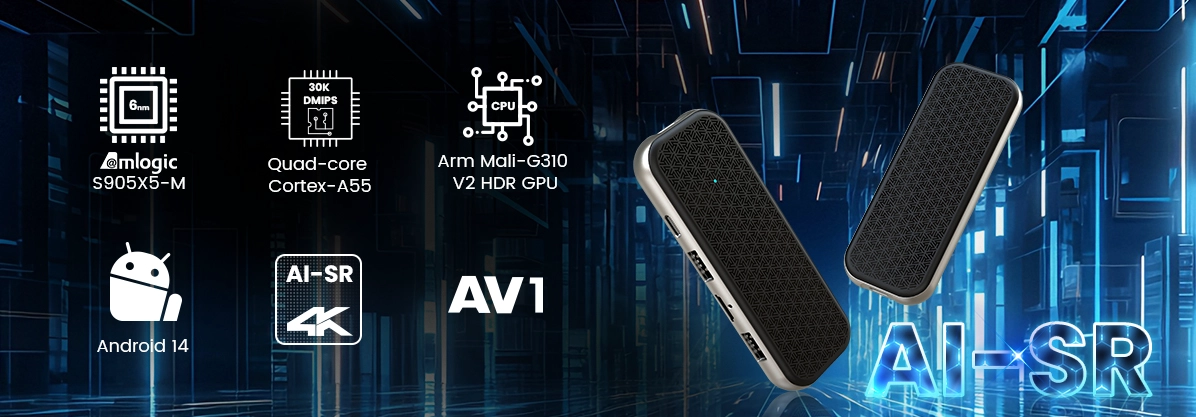
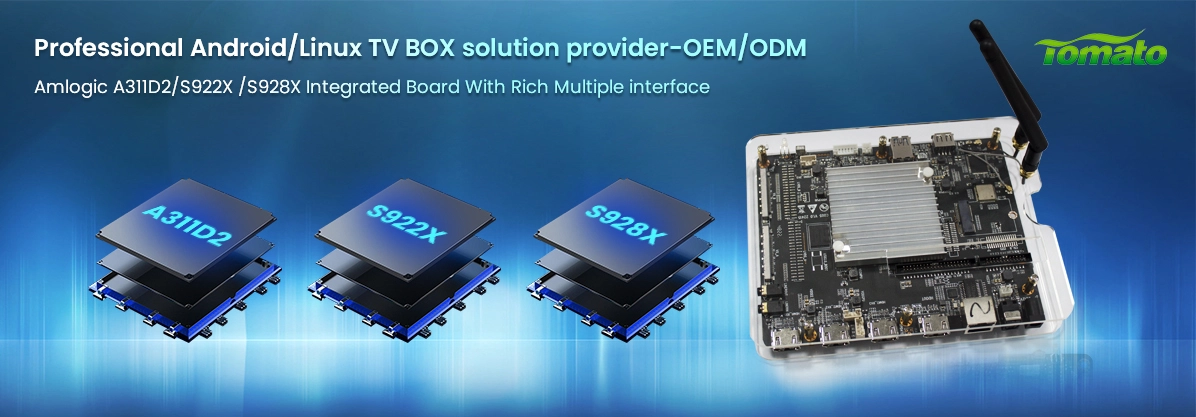
Amlogic S905X4 / S928X Series: เหมาะอย่างยิ่งสำหรับ IPTV ที่มีประสิทธิภาพสูงและการเรนเดอร์สื่อ 8K โดยนำเสนอการถอดรหัสฮาร์ดแวร์ดั้งเดิมสำหรับ AV1, VP9 และ H.265 ควบคู่ไปกับความสามารถ NPU เฉพาะสำหรับการประมวลผลที่ขอบ
-
ซีรีส์ Rockchip RK3588 / RK3568: เลือกสำหรับป้ายดิจิทัลแบบหลายจอแสดงผล เกตเวย์ขอบอุตสาหกรรม และการตั้งค่าเอาต์พุตคู่ที่ต้องการเอาต์พุต HDMI หลายช่องสัญญาณ การขยาย PCIe และการรองรับเคอร์เนล Linux ที่แข็งแกร่ง
การปรับเปลี่ยน PCBA ระดับฮาร์ดแวร์
เพื่อป้องกันความล้มเหลวในสนาม วิศวกรรมฮาร์ดแวร์ต้องจัดการกับข้อจำกัดในการใช้งานทางกายภาพก่อนที่จะปั่นซิลิคอน:
-
การกระจายความร้อน: แทนที่ตัวกระจายความร้อนอะลูมิเนียมบางด้วยแผ่นความร้อนกราไฟท์ความหนาแน่นสูงควบคู่กับแผงระบายความร้อนอลูมิเนียมอัลลอยด์ที่ขึ้นรูปเอง ช่วยให้มั่นใจได้ถึงการทำงานอย่างต่อเนื่องตลอด 24 ชั่วโมงทุกวันที่อุณหภูมิแวดล้อมสูงถึง 50°C โดยไม่ต้องควบคุมความเร็วสัญญาณนาฬิกาของ CPU/GPU
-
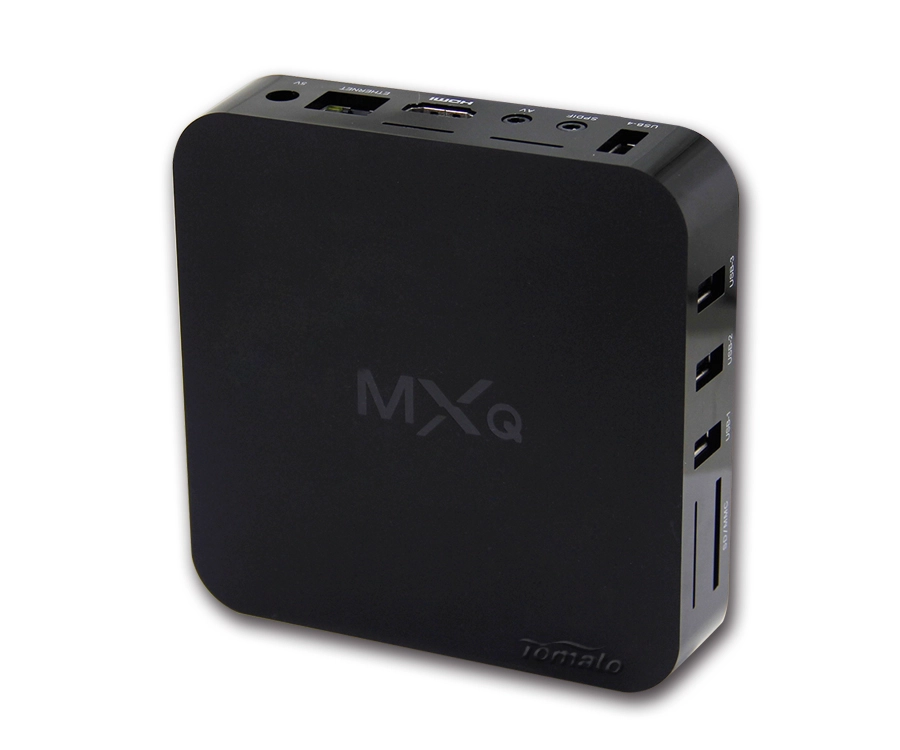
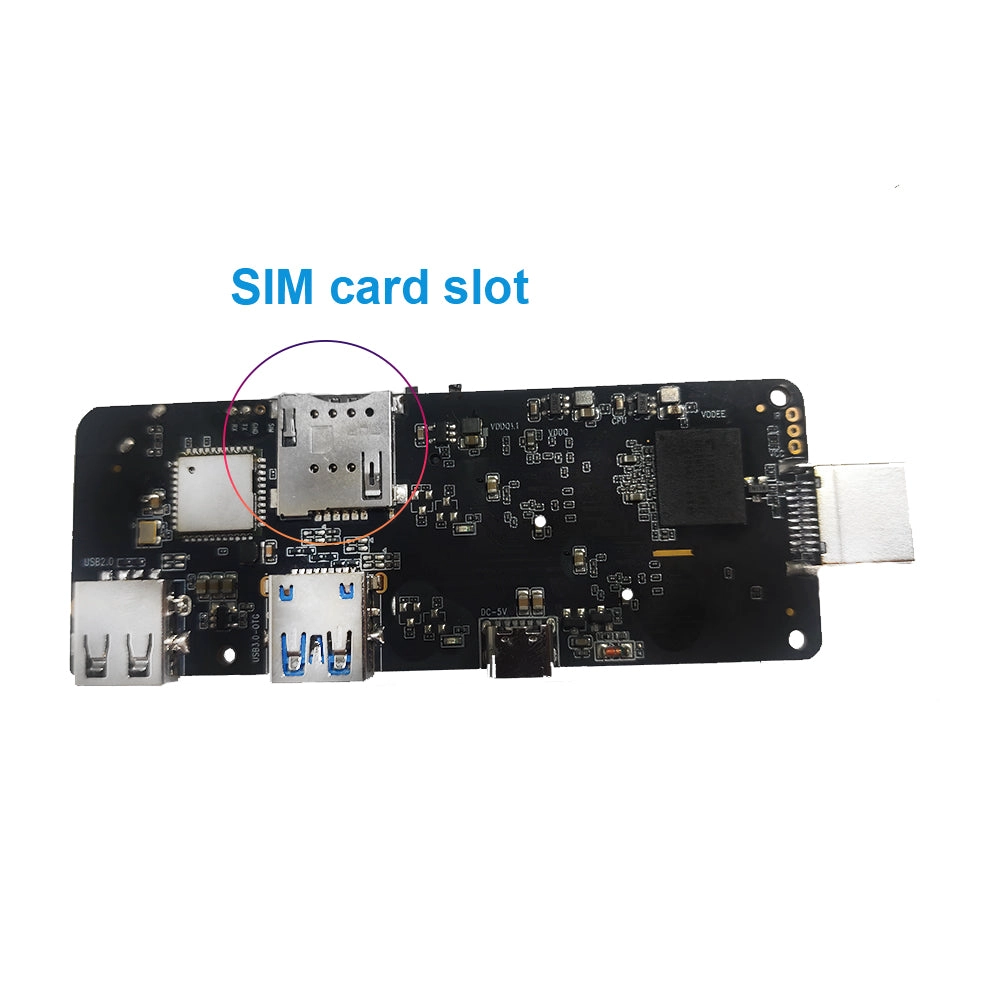
เค้าโครง I/O และตัวเชื่อมต่อแบบกำหนดเอง: การรวมพอร์ต RJ45 Gigabit Ethernet ระดับอุตสาหกรรมเข้ากับโมดูล Power over Ethernet (PoE) อินเทอร์เฟซอนุกรม RS232 สำหรับระบบควบคุมแบบเดิม ออปติคอล S/PDIF และพอร์ต USB ที่ล็อคเพื่อป้องกันเวกเตอร์การงัดแงะในเครื่อง
-
การจ่ายพลังงานและการป้องกัน ESD: การออกแบบวงจรอินพุตไฟ DC แรงดันไฟฟ้ากว้าง (9V–36V) ที่มีระบบป้องกันไฟกระชากและกริดป้องกันไฟฟ้าสถิต (ESD) เพื่อปกป้องรถโดยสารภายในจากโครงข่ายไฟฟ้าที่ไม่เสถียรในสภาพแวดล้อมทางอุตสาหกรรม
2. วิศวกรรมเฟิร์มแวร์: การเพิ่มประสิทธิภาพเคอร์เนลและการควบคุม UI แบบกำหนดเอง
ระบบปฏิบัติการ Android ในสต็อกเรียกใช้บริการพื้นหลังที่ไม่จำเป็นนับร้อยรายการ เช่น การติดตามตำแหน่ง การวิเคราะห์ผู้บริโภค และตัวจัดคิวงานพิมพ์ที่ยังไม่ได้เพิ่มประสิทธิภาพ ซึ่งใช้หน่วยความจำระบบถึง 40% การพัฒนาเฟิร์มแวร์แบบกำหนดเองจะขจัดการพึ่งพาที่ไม่จำเป็นออกไปเพื่อเพิ่มความเร็วในการดำเนินการและความเสถียรของระบบให้สูงสุด
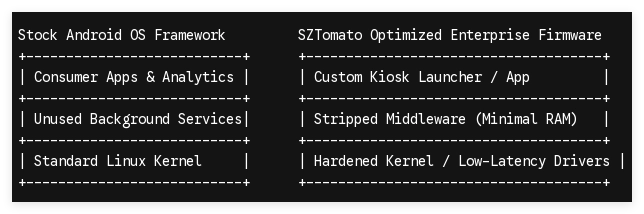
ด้วยการคอมไพล์ Android Open Source Project (AOSP) หรือเคอร์เนล Linux โดยเฉพาะสำหรับการกำหนดค่าฮาร์ดแวร์เป้าหมาย ทีมวิศวกรสามารถบรรลุประสิทธิภาพที่เพิ่มขึ้นอย่างมาก:
-
การกำจัดโบลต์แวร์: การขจัดบริการที่ติดต่อกับผู้บริโภคจะช่วยลดเวลาบูตจาก 45 วินาทีเหลือน้อยกว่า 12 วินาที พร้อมทั้งเพิ่ม RAM สำหรับการบัฟเฟอร์วิดีโอที่มีความหน่วงต่ำ
-
การจัดสรรทรัพยากรเฉพาะ: การปักหมุดเธรดการถอดรหัสสื่อแบบเรียลไทม์ไปยังคอร์ CPU ประสิทธิภาพสูง ในขณะที่ถ่ายโอนการตรวจสอบอุปกรณ์ต่อพ่วงไปยังคอร์ที่มีประสิทธิภาพ
-
DRM ที่เร่งด้วยฮาร์ดแวร์และ HDCP: การรวม Widevine L1 และ PlayReady DRM เข้ากับ Trusted Execution Environment (TEE) โดยตรง จับคู่กับไปป์ไลน์การเข้ารหัส HDCP 2.3 เพื่อให้ตรงตามมาตรฐานการปฏิบัติตามเนื้อหาที่เข้มงวด
ตัวเรียกใช้ UI / UX เฉพาะและการล็อคระบบ
ผู้ประกอบการเชิงพาณิชย์ต้องการการควบคุมอินเทอร์เฟซผู้ใช้อย่างสมบูรณ์เพื่อรักษาเอกลักษณ์ของแบรนด์และป้องกันการปลอมแปลงผู้ใช้ปลายทาง ความสามารถของเฟิร์มแวร์ UI แบบกำหนดเองประกอบด้วย:
-
โหมดคีออสก์และการปักหมุดแอป: เพิ่มความแข็งแกร่งให้กับระบบปฏิบัติการเพื่อเปิดมิดเดิลแวร์ที่กำหนดโดยอัตโนมัติเมื่อบู๊ตเครื่อง ล็อคการตั้งค่าระบบ และปิดการใช้งานทางลัดของปุ่มฮาร์ดแวร์ (เช่น ปุ่มโฮมหรือปุ่มย้อนกลับ)
-
การสร้างแบรนด์แบบกำหนดเองและแอนิเมชั่นการบูต: การแทรกโลโก้การบูทเฉพาะไคลเอนต์ ลำดับแอนิเมชั่นการบูทแบบกำหนดเอง และเค้าโครงตัวเรียกใช้ระบบเฉพาะลงในพาร์ติชันระบบแบบอ่านอย่างเดียว (/system)
-
การรวม API และ SDK ขั้นสูง: การเปิดเผย API อุปกรณ์ต่อพ่วงระดับต่ำสำหรับผู้วางระบบ—เปิดใช้งานการควบคุมทางโปรแกรมผ่าน HDMI-CEC, การรีบูตฮาร์ดแวร์, การวางแนวหน้าจอ, การสื่อสารพอร์ตอนุกรม และสถานะตัวบ่งชี้ LED
3. โครงสร้างพื้นฐานระยะไกล: การจัดการแบบ Over-the-Air (OTA) และความปลอดภัยของยานพาหนะ
การปรับใช้ Set-Top Box หลายพันกล่องทั่วไซต์แบบกระจายต้องใช้สถาปัตยกรรมการจัดการระยะไกลที่เชื่อถือได้ การอัปเดตฟิลด์ด้วยตนเองนั้นไม่สามารถทำได้ทางการเงินและทำให้เกิดความเสี่ยงด้านความปลอดภัย
สถาปัตยกรรมเซิร์ฟเวอร์ OTA ขององค์กรส่วนตัว
SZTomato มอบโครงสร้างพื้นฐานการอัปเดต OTA ที่ปรับแต่งโดยเฉพาะ ซึ่งช่วยให้ผู้ดูแลระบบเครือข่ายสามารถพุชแพตช์เฟิร์มแวร์เพิ่มเติมได้อย่างปลอดภัยในกลุ่มอุปกรณ์ทั่วโลก:
-
การอัปเดตเดลต้า: การสร้างแพ็คเกจการอัปเดตส่วนต่างที่มีเฉพาะบล็อกโค้ดที่แก้ไข ช่วยลดขนาดเพย์โหลดการอัปเดต OTA ได้ถึง 80% เพื่อลดการใช้แบนด์วิดท์เครือข่ายให้เหลือน้อยที่สุด
-
พาร์ติชันระบบ A/B (การอัปเดตแบบไม่มีรอยต่อ): การใช้พาร์ติชันระบบคู่ (slot_a และ slot_b) พาร์ติชันรองได้รับและตรวจสอบการอัปเดตในพื้นหลังระหว่างการเล่นที่ใช้งานอยู่ หากการอัพเดตไม่ผ่านการตรวจสอบ บูตโหลดเดอร์จะย้อนกลับไปยังพาร์ติชั่นที่เสถียรโดยอัตโนมัติ ซึ่งจะช่วยลดความเสี่ยงจากการเกิดปัญหาอิฐ
-
การเข้าถึงและการจัดเตรียมตามบทบาท: การจัดเตรียมเฟิร์มแวร์ตามภูมิภาค ระดับลูกค้า หรือแบตช์อุปกรณ์ ช่วยให้ผู้ให้บริการเครือข่ายทำการทดสอบคานารีก่อนการใช้งานเต็มรูปแบบ
ความปลอดภัยของฮาร์ดแวร์และการจัดการคีย์
เพื่อป้องกันการแฟลชเฟิร์มแวร์โดยไม่ได้รับอนุญาตและวิศวกรรมย้อนกลับ พารามิเตอร์ความปลอดภัยจะถูกบังคับใช้ที่ระดับซิลิคอน:
| โดเมนความปลอดภัย | มาตรฐานการดำเนินงาน | ฟังก์ชั่นการทำงาน |
| บูตอย่างปลอดภัย | รากฐานแห่งความน่าเชื่อถือของฮาร์ดแวร์ (eFuse) | ตรวจสอบลายเซ็นดิจิทัล RSA/ECC ของ bootloader และไบนารีเคอร์เนลก่อนดำเนินการ |
| การปฏิบัติตาม DRM | Widevine L1 / PlayReady | ดำเนินการเข้ารหัสทั้งหมดภายในกลุ่มฮาร์ดแวร์ที่ปลอดภัย (TEE) |
| พื้นที่เก็บข้อมูลที่เข้ารหัส | การเข้ารหัสระบบ AES-256 | ปกป้องข้อมูลแอปพลิเคชันในเครื่อง ข้อมูลรับรองผู้ใช้ และสินทรัพย์ไคลเอ็นต์ที่เป็นกรรมสิทธิ์จากการอ่านข้อมูลทางกายภาพ |
| ความปลอดภัยของเครือข่าย | การแทรกใบรับรอง TLS แบบกำหนดเอง | ติดตั้งใบรับรอง SSL ระดับองค์กรล่วงหน้าโดยตรงใน System Trust Store สำหรับช่องทางการควบคุม MQTT/HTTPS ที่ปลอดภัย |
การปรับปรุงฮาร์ดแวร์เชิงกลยุทธ์ให้ทันสมัยสำหรับ IPTV และผู้รวมระบบ
ฮาร์ดแวร์สตรีมมิ่งนอกชั้นวางบังคับให้ผู้ให้บริการเชิงพาณิชย์ต้องประนีประนอมซึ่งส่งผลให้เกิดอัตราความล้มเหลวสูง ช่องโหว่ด้านความปลอดภัย และต้นทุนการดำเนินงานที่สูงขึ้น ประสิทธิภาพระดับองค์กรที่ยั่งยืนต้องใช้แนวทางวิศวกรรม OEM/ODM ซึ่งการเลือกซิลิคอน การจัดการระบายความร้อน การออกแบบ PCBA และเฟิร์มแวร์แบบกำหนดเองถูกสร้างขึ้นตามข้อกำหนดการใช้งานเฉพาะ
ด้วยการร่วมมือกับผู้ผลิตที่มีชื่อเสียงซึ่งเชี่ยวชาญด้านการปรับแต่งระดับเฟิร์มแวร์และการดัดแปลงฮาร์ดแวร์ระดับต่ำ ผู้รวมระบบและผู้ปฏิบัติงาน IPTV จะสร้างโครงสร้างพื้นฐานที่ได้รับการป้องกันซึ่งช่วยลดต้นทุนการเป็นเจ้าของ (TCO) และความได้เปรียบในการดำเนินงานในระยะยาว
เร่งการปรับใช้ STB ของคุณ
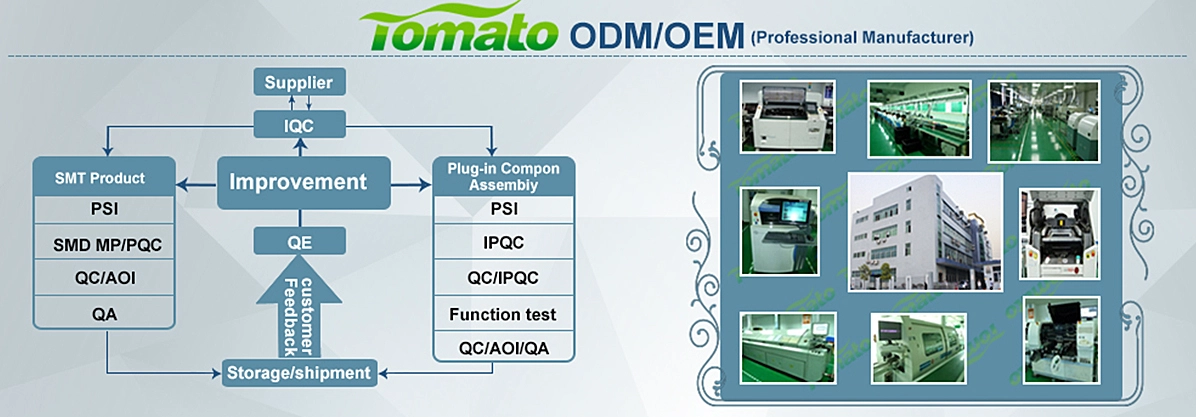
SZTomato นำเสนอประสบการณ์ด้านวิศวกรรมเฉพาะทางกว่า 16 ปีใน Android และ Linux แบบกำหนดเอง กล่องรับสัญญาณ การพัฒนา การออกแบบ PCBA ใหม่ และการเพิ่มประสิทธิภาพเฟิร์มแวร์
ติดต่อทีมงานวิศวกรของเราได้ที่ www.sztomato.com เพื่อขอตัวอย่างฮาร์ดแวร์แบบกำหนดเอง ตรวจสอบเอกสาร SDK ของเรา หรือกำหนดเวลาการให้คำปรึกษาด้านเทคนิคสำหรับโครงการที่กำลังจะมาถึงของคุณ
