
Actualización segura de firmware y personalización de la interfaz de usuario para propietarios de marcas de Android TV Box
Por qué la actualización del firmware y la personalización de la interfaz de usuario se convierten en cuellos de botella OEM/ODM
Un androide Caja de TV puede pasar la validación de hardware y aun así no lograr la aceptación comercial porque su firmware no coincide con la revisión final de PCBA, la configuración del cargador de arranque, los controladores periféricos o los requisitos de la aplicación del cliente. Estos problemas se vuelven más difíciles cuando el propietario de una marca necesita múltiples configuraciones de memoria, variantes regionales, lanzadores personalizados y diferentes políticas de actualización en una misma familia de productos.
La actualización del firmware es el proceso de escribir imágenes de software en el dispositivo de destino. La personalización de la interfaz de usuario cambia la capa de presentación e interacción, pero también puede afectar los permisos del sistema, el inicio de la aplicación, el consumo de recursos y la compatibilidad de las actualizaciones.
Por lo tanto, las dos líneas de trabajo deben compartir una base de ingeniería controlada.
Causas comunes de fallas en la implementación del firmware
Incompatibilidad de gestor de arranque e imágenes. Las imágenes de firmware pueden depender de un SoC particular, el diseño de la partición, la versión del cargador de arranque o la configuración del árbol de dispositivos. La actualización de una imagen creada para una revisión de hardware diferente puede provocar fallas de arranque, falta de periféricos o un funcionamiento inestable.
Ramas de firmware no controladas. Las muestras de ingeniería, las unidades de producción y las variantes específicas del cliente pueden divergir gradualmente. Sin una estructura de lanzamiento clara, la versión incorrecta puede llegar al equipo de fabricación o al servicio posventa.
Desajustes entre controladores y periféricos. Una revisión de PCBA puede introducir un módulo Wi-Fi, una configuración de memoria, un receptor de control remoto o un componente de administración de energía diferentes. El firmware debe incluir controladores compatibles y datos de configuración.
Cambios en la interfaz de usuario que entran en conflicto con el comportamiento del sistema. Un iniciador personalizado puede iniciarse antes de que los servicios esenciales estén listos, consumir demasiada memoria, manejar mal la navegación por control remoto o interferir con la gestión del ciclo de vida de la aplicación.
Procedimientos de recuperación inadecuados. Un flash interrumpido o una actualización OTA fallida pueden hacer que un dispositivo no pueda arrancar. La recuperación depende del gestor de arranque, el diseño de la partición, las interfaces de actualización compatibles y la disponibilidad de una imagen de recuperación válida.
Para los propietarios de marcas, estos fallos se traducen en ciclos de calificación más largos, mayor retrabajo y mayores costos de soporte. La solución es un proceso de ingeniería de firmware repetible con compatibilidad de hardware definida, lanzamientos controlados y criterios de aceptación mensurables.
Cómo crear un flujo de trabajo de actualización de firmware seguro y repetible
Un proceso de firmware de nivel de producción debe proteger la integridad de la imagen, hacer cumplir la compatibilidad del hardware y proporcionar una ruta de recuperación documentada. La implementación depende del SoC y la plataforma seleccionados, pero se aplican varios principios de ingeniería en Android TV Boxes y dispositivos de transmisión basados en Linux.
Establecer una línea base de firmware controlada
Comience por definir la combinación exacta de hardware y software para cada variante de producto.
La línea de base debe identificar:
-
Revisión de modelo y placa de SoC.
-
RAM, eMMC u otra configuración de almacenamiento.
-
Versiones del gestor de arranque y del diseño de particiones.
-
Kernel, árbol de dispositivos, controladores y componentes de proveedores.
-
Versión de Android/Linux y servicios del sistema requeridos.
-
Versión de la imagen del firmware, identificador de compilación y fecha de lanzamiento.
-
Periféricos compatibles y componentes de software específicos del cliente.
Cada imagen de producción debe estar asociada con una configuración de hardware aprobada. Una matriz de compatibilidad de firmware ayuda a los equipos de ingeniería a identificar qué imágenes se pueden implementar en qué dispositivos.
Por ejemplo, un cambio de módulo Wi-Fi puede requerir una actualización de controlador o firmware incluso cuando la carcasa del producto y el modelo de comercialización permanecen sin cambios. El cambio debería desencadenar pruebas de compatibilidad en lugar de asumir que la imagen existente seguirá funcionando.
Aplicar autenticación de imágenes y controles de acceso
Un flujo de trabajo de actualización seguro debe verificar que el firmware provenga de una compilación autorizada y no haya sido modificado.
Dependiendo del soporte de la plataforma, los mecanismos relevantes incluyen firmas criptográficas, comprobaciones de integridad de imágenes, arranque seguro, permisos de actualización restringidos y acceso controlado a herramientas de fabricación.
El arranque verificado de Android puede ayudar a establecer una cadena de confianza para las implementaciones de Android compatibles al verificar los componentes de software protegidos durante el inicio. Su configuración depende de la plataforma, el gestor de arranque y el diseño de administración de claves. No debe considerarse un sustituto de los procedimientos de fabricación seguros ni de la validación de actualizaciones.
Los procedimientos de producción y servicio deben distinguir entre el acceso al desarrollo y la operación del usuario final. Es posible que se necesiten interfaces de ingeniería durante la fabricación, pero el acceso de depuración y los privilegios de actualización deben controlarse de acuerdo con los requisitos de seguridad del producto.
Un proceso de liberación práctico incluye:
-
Cree firmware a partir de una fuente y configuración controladas.
-
Registre el identificador de compilación y la revisión de hardware asociada.
-
Firme o autentique imágenes de autorización utilizando el mecanismo compatible con la plataforma.
-
Verifique la integridad de la imagen antes de flashear.
-
Confirme que el dispositivo de destino coincida con la configuración aprobada.
-
Ejecute pruebas de arranque, periféricos, conectividad y reproducción multimedia.
-
Registre la versión flasheada y el resultado final de la prueba.
Estos controles mejoran la trazabilidad y reducen el riesgo de implementar firmware incorrecto o no autorizado.
Diseño para actualizaciones y recuperación interrumpidas
La confiabilidad del firmware depende de cómo se comporta el dispositivo cuando falla una actualización. La pérdida de energía, el almacenamiento insuficiente, las descargas corruptas y los paquetes incompatibles pueden interrumpir el proceso de actualización.
Cuando sean compatibles, las actualizaciones del sistema A/B permiten que el dispositivo instale una nueva imagen del sistema en una ranura inactiva y cambie a ella después de una instalación exitosa. Si el sistema actualizado no arranca, la implementación puede volver a una ranura de arranque anterior. No todas las plataformas Android admiten actualizaciones A/B, por lo que la arquitectura de la partición debe confirmarse durante el diseño del producto.
Otras plataformas pueden requerir una partición de recuperación, un mecanismo de recuperación basado en un gestor de arranque o una herramienta de servicio del fabricante.
Los paquetes OTA deben incluir comprobaciones de integridad y validación de compatibilidad adecuadas. El proceso de actualización también debe tener en cuenta el almacenamiento disponible, el tiempo de instalación, el comportamiento del primer arranque y la posibilidad de una actualización fallida.
SZTomato puede admitir la personalización del firmware y la integración del flujo de trabajo OTA según la plataforma de hardware seleccionada y los requisitos del cliente. La implementación final debe validarse con el cargador de arranque, el esquema de partición y las capacidades de recuperación reales en lugar de asumir que un método de actualización se adapta a cada dispositivo.
Cómo personalizar la interfaz de usuario sin desestabilizar el firmware
Un lanzador de marca es visible para el cliente, pero su calidad depende del sistema subyacente. Una interfaz de usuario personalizada eficaz debe funcionar con navegación por control remoto, permisos de aplicaciones, servicios del sistema, configuraciones de pantalla, reproducción multimedia y actualizaciones de firmware.
Separe la capa de presentación de las funciones centrales del sistema
Cuando la arquitectura de la plataforma lo permita, el iniciador personalizado debe manejar la presentación, la navegación y los puntos de entrada de la aplicación sin modificar innecesariamente los componentes del sistema de bajo nivel.
Esta separación hace que los cambios visuales sean más fáciles de mantener y reduce el riesgo de que un nuevo diseño de menú afecte el comportamiento de inicio del dispositivo o la recuperación del sistema.
Un plan de personalización sólido debe cubrir:
Identidad de marca y navegación. Implemente logotipos, combinaciones de colores, diseños de menú, comportamiento de enfoque de control remoto, opciones de idioma y accesos directos a aplicaciones aprobados.
Ciclo de vida de la aplicación. Valide el inicio del iniciador, el comportamiento en primer plano, las aplicaciones en segundo plano y la recuperación después de reiniciar el sistema. Es posible que los dispositivos destinados a IPTV o servicios de hostelería deban devolver a los usuarios a una pantalla de inicio definida.
Utilización de recursos. Mida el consumo de memoria, la carga de la CPU, el rendimiento de procesamiento de la GPU y el tiempo de inicio. Las animaciones y los servicios en segundo plano deben evaluarse en la configuración de RAM de destino, no solo en una muestra de ingeniería de alta memoria.
Comportamiento de visualización y audio. Confirme el manejo de la resolución, el cambio de frecuencia de actualización cuando sea compatible, el comportamiento de la salida HDMI, el enrutamiento de audio y la compatibilidad con los mecanismos de protección de contenido requeridos.
Accesibilidad y requisitos regionales. Valide la escala de texto, la localización, los métodos de entrada y la navegación por control remoto en los mercados previstos.
Estas comprobaciones ayudan a prevenir un problema común de OEM/ODM: una interfaz de usuario que parece correcta durante una demostración pero que funciona mal después de un funcionamiento prolongado o bajo cargas de trabajo de aplicaciones reales.
Integre SDK y API a través de una interfaz definida
Los propietarios de marcas a menudo necesitan conectar el dispositivo a plataformas IPTV, aplicaciones OTT, sistemas de aprovisionamiento, servicios de análisis o gestión remota de dispositivos.
La integración de SDK/API debe comenzar con una especificación de interfaz documentada. Defina autenticación, permisos, formatos de datos, manejo de errores, comportamiento de tiempo de espera y compatibilidad de versiones antes de integrar componentes de terceros.
Siempre que sea posible, se debe acceder a los servicios específicos de la plataforma a través de interfaces compatibles. Las modificaciones directas a los componentes propietarios del sistema pueden crear problemas de mantenimiento cuando cambia la versión de Android, el BSP del proveedor o el nivel del parche de seguridad.
Por ejemplo, un Streaming Media Player administrado por un operador puede requerir el registro del dispositivo, la entrega de la configuración, la instalación de la aplicación y la generación de informes de estado. Estas funciones deben probarse en condiciones de interrupción de la red, indisponibilidad del servidor y reinicio del dispositivo.
Para la salida de vídeo protegida por HDCP o el contenido controlado por DRM, la interfaz de usuario y la integración de aplicaciones también deben respetar los requisitos de seguridad y licencia de la plataforma. Un iniciador personalizado no puede compensar la falta de aprovisionamiento de DRM o una canalización de medios incompatible.
SZTomato admite firmware UI/UX personalizado e integración SDK/API para productos específicos del cliente. El alcance de la ingeniería debe identificar qué funciones pertenecen al iniciador, la capa de aplicación, la imagen del sistema o el servicio backend para mantener manejable el mantenimiento futuro.
Gestión del ciclo de vida del firmware para una producción OEM/ODM escalable
Una imagen de firmware que funciona en una muestra de ingeniería no está automáticamente lista para la producción en masa. La preparación para la producción requiere compilaciones repetibles, comprobaciones de compatibilidad de hardware, pruebas de regresión y un método controlado para mantener los dispositivos después del envío.
Introducir puertas de lanzamiento antes de la producción en masa
Un programa de validación útil debe incluir varias etapas.
| Etapa de validación | Comprobaciones requeridas |
|---|---|
| Compatibilidad de hardware | Confirme que la imagen coincida con el SoC, la revisión de PCBA, la memoria, el almacenamiento y la configuración de periféricos. |
| Validación intermitente | Verificar la integridad de la imagen, la instalación exitosa y la recuperación después de operaciones interrumpidas |
| Validación de arranque | Pruebe el comportamiento de inicio, reinicio, recuperación y arranque en frío |
| validación de interfaz de usuario | Verifique la navegación remota, la localización, la estabilidad del iniciador y las transiciones de aplicaciones |
| Validación de medios | Pruebe los códecs admitidos, la resolución, la velocidad de fotogramas, la salida de audio y la reproducción protegida cuando sea necesario |
| Validación de conectividad | Pruebe Ethernet, Wi-Fi, Bluetooth y recuperación de red según las especificaciones del producto |
| Validación OTA | Verificación del paquete de prueba, interrupción de la actualización, primer arranque y reversión cuando sea posible |
| Pruebas de regresión | Confirme que los cambios de firmware no interrumpan las funciones aprobadas previamente |
| Validación de producción | Registre la versión del firmware, la revisión del hardware y los resultados de la inspección final |
La profundidad de las pruebas debe reflejar la aplicación prevista, el riesgo del producto y la vida útil esperada. Los dispositivos utilizados en funcionamiento comercial continuo pueden requerir reproducción de mayor duración, validación térmica y reinicios repetidos o pruebas de actualización.
Control de versiones y cambios de ingeniería
Un sistema de lanzamiento estructurado debe identificar la revisión de origen, la configuración de compilación, la compatibilidad del hardware y el estado de lanzamiento aprobado de cada paquete de firmware.
Los cambios de ingeniería deben seguir un proceso de revisión documentado. Un cambio en la PCB, el módulo Wi-Fi, el controlador del kernel, el iniciador o el mecanismo OTA puede requerir diferentes niveles de pruebas de regresión según su impacto.
Para implementaciones a largo plazo, el plan de mantenimiento del firmware también debe definir el manejo de parches de seguridad, las ramas de software admitidas, la propiedad de las actualizaciones y los procedimientos de notificación al cliente. Los propietarios de marcas deben acordar con el fabricante quién mantiene el código fuente, las claves de firma, el entorno de construcción y la infraestructura de actualización.
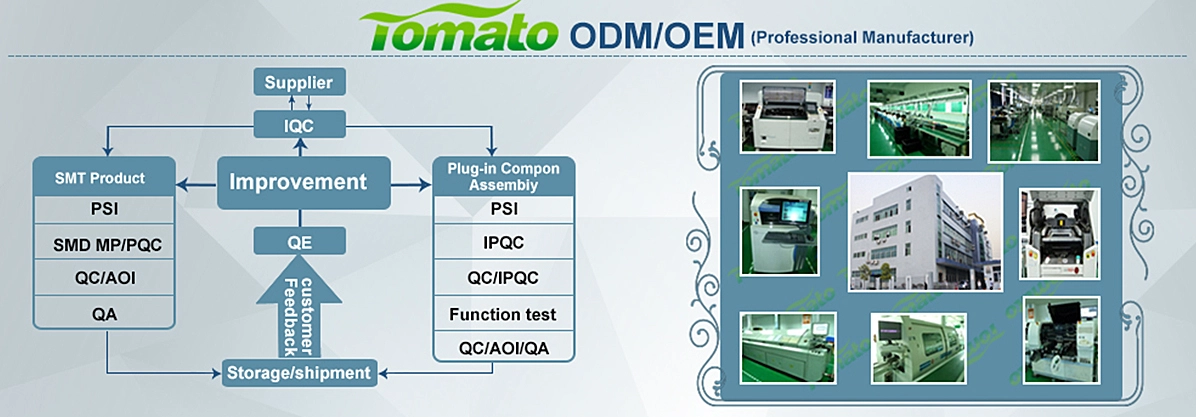
El enfoque de ingeniería OEM/ODM de SZTomato puede incorporar modificación de hardware PCBA, adaptación de firmware de Android/Linux, UI/UX personalizada y soporte de integración. Las soluciones de refrigeración especializadas para uso industrial también se pueden evaluar cuando las cargas de trabajo continuas o las condiciones de instalación restringidas crean requisitos térmicos adicionales.
El objetivo es una plataforma de producto mantenible, no simplemente una imagen de firmware única.
Trabaje con SZTomato para reducir los cuellos de botella en la personalización del firmware
Para Android Caja de TV Para propietarios de marcas, el principal desafío es coordinar la actualización segura, la compatibilidad del hardware, el desarrollo de una interfaz de usuario personalizada y el mantenimiento del software a largo plazo sin crear ramas de productos separadas y difíciles de administrar.
Un socio OEM/ODM calificado debe ayudar a establecer una base de hardware estable, implementar una estrategia adecuada de recuperación y seguridad del firmware, validar la interfaz personalizada y mantener un control claro de las versiones durante la producción.
SZTomato brinda soporte a los clientes B2B con modificación de hardware PCBA, firmware personalizado de Android/Linux, personalización de UI/UX, integración de SDK/API e ingeniería de aplicaciones específicas para dispositivos de transmisión. Los requisitos del proyecto se pueden alinear con el SoC de destino, la configuración de la memoria, las interfaces, la estrategia de actualización, el entorno operativo y el volumen de producción esperado.
Póngase en contacto con SZTomato en https://www.sztomato.com para discutir su proyecto de personalización de firmware. Proporcione su chipset objetivo, el estado actual del firmware, los requisitos de la interfaz de usuario, las integraciones del sistema requeridas, las expectativas de OTA y el volumen de pedidos proyectado para comenzar una evaluación práctica de ingeniería.
Un ciclo de vida de firmware controlado brinda a los propietarios de marcas una base más sólida para la diferenciación de productos, la coherencia de la producción y la atención al cliente a largo plazo.
